# 감사 로그
> [!WARNING]
> 이 기능은 Team & Enterprise 플랜의 일부입니다.
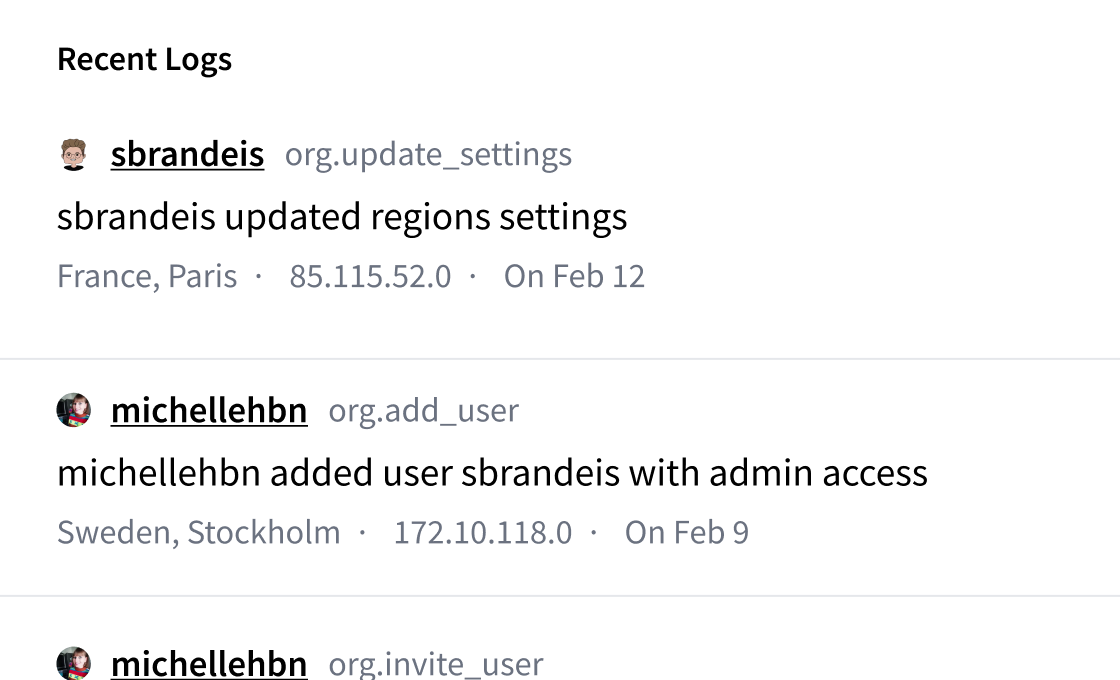
Audit Logs는 조직 관리자가 조직 멤버십, 저장소 설정 및 청구 변경을 포함하여 멤버가 수행한 작업을 쉽게 검토할 수 있도록 합니다.
 ## 감사 로그에 액세스
Audit Logs는 조직 설정을 통해 액세스할 수 있습니다. 각 로그 항목에는 다음이 포함됩니다:
- 행위를 수행한 주체
- 조치된 조치 유형
- 변경 사항에 대한 설명
- 위치 및 익명화된 IP 주소
- 작업의 날짜 및 시간
추가 분석을 위해 전체 감사 로그를 JSON 파일로 다운로드할 수도 있습니다.
### API를 통한 내보내기
프로그램 기반 내보내기는 다음에서 사용할 수 있습니다:
```
GET https://huggingface.co/api/organizations/{org}/audit-log/export
```
조직에 대해 **감사 로그 내보내기** 권한(`org.auditLog.write`)이 있는 사용자 액세스 토큰 또는 서비스 계정 토큰으로 인증합니다. 응답은 설정 페이지에서 다운로드한 파일과 동일한 로그 항목의 JSON 배열입니다. 수동 내보내기와 마찬가지로, API 호출은 `org.audit_log.export`로 기록됩니다.
이 엔드포인트는 OpenAPI 참조 문서에도 설명되어 있습니다.
## 어떤 이벤트가 추적됩니까?
각 작업에는 `scope.action` 형식의 **이벤트 이름**이 있습니다(예: `repo.create`, `collection.delete`). 이는 각 로그 항목 및 내보낸 JSON의 `type` 필드입니다. 로그를 검색하거나 필터링할 때 이 값을 사용하세요.
### 조직 관리 및 보안
> [!TIP]
> 아래의 **Settings changes** 이벤트는 2026년 6월 16일 이후에 수행된 작업에 대해서만 사용할 수 있습니다. 해당 날짜 이전의 이벤트는 고유한 `org.update_settings` 이벤트 유형을 사용합니다. 2026년 6월 16일 이전에 생성된 조직의 이벤트 `type` 필드를 필터링하거나 파싱하는 모든 통합은 두 가지 유형을 모두 처리해야 합니다.
- **핵심 조직 변경** — 생성, 삭제, 복원 및 이름 변경.
- **이벤트:** `org.create`, `org.delete`, `org.restore`, `org.rename`
- **설정 변경** — 조직 설정에 대한 업데이트는 세분화된 `org.settings.*` 이벤트로 기록되므로, 정확히 어떤 설정이 변경되었는지 파악할 수 있습니다.
- 일반 설정 — 프로필, 저장 영역, 리소스 그룹, 게시자 게이팅.
- **이벤트:** `org.settings.profile`, `org.settings.regions`, `org.settings.resource_groups`, `org.settings.publisher_gating`
- Inference providers — Provider 설정, API 키 추가/제거, 사용량 설정.
- **이벤트:** `org.settings.inference_providers`, `org.settings.inference_providers.keys.add`, `org.settings.inference_providers.keys.remove`, `org.settings.inference_providers.usage`
- SSO — SSO 구성 업데이트 및 SSO 활성화 또는 비활성화.
- **이벤트:** `org.settings.sso`, `org.settings.sso.enable`, `org.settings.sso.disable`
- Security — 기본 저장소 가시성, 2FA 강제 사용 활성화 또는 비활성화, 자동 가입, 멤버 프라이버시 설정.
- **이벤트:** `org.settings.security.repo_visibility`, `org.settings.security.2fa.enable`, `org.settings.security.2fa.disable`, `org.settings.security.auto_join.enable`, `org.settings.security.auto_join.disable`, `org.settings.security.members_privacy.enable`, `org.settings.security.members_privacy.disable`
- Network — 네트워크 구성 업데이트 및 IP 액세스 제한과 인증 적용의 활성화 또는 비활성화.
- **이벤트:** `org.settings.network`, `org.settings.network.ip_restriction.enable`, `org.settings.network.ip_restriction.disable`, `org.settings.network.auth_enforcement.enable`, `org.settings.network.auth_enforcement.disable`
- **보안 관리**
- Organization API 토큰 회전.
- **이벤트:** `org.rotate_token`
- Token 승인 시스템 — 정책 활성화 또는 비활성화, 승인 요청, 승인, 거부 및 취소.
- **이벤트:** `org.token_approval.enabled`, `org.token_approval.disabled`, `org.token_approval.authorization_request`, `org.token_approval.authorization_request.authorized`, `org.token_approval.authorization_request.revoked`, `org.token_approval.authorization_request.denied`
- SSO — SSO를 통한 로그인 및 가입.
- **이벤트:** `org.sso_login`, `org.sso_join`
- **가입 설정** — 도메인 기반 액세스 및 자동 가입 구성.
- **이벤트:** `org.update_join_settings`
### 멤버십 및 액세스 제어
- **멤버 라이프사이클** — 멤버 추가 및 제거, 역할 변경, 조직 탈퇴.
- **이벤트:** `org.add_user`, `org.remove_user`, `org.change_role`, `org.leave`
- **계정 유형** — 멤버를 [외부 협업자](./security-sso-user-management#external-collaborators)로 전환하거나, 다시 멤버로 전환합니다.
- **이벤트:** `org.change_account_type`
- **초대** — 초대 보내기, 이메일을 통한 초대 링크, 사용자가 초대를 수락하는 것.
- **이벤트:** `org.invite_user`, `org.invite.accept`, `org.invite.email`
- **자동 가입** — 인증된 이메일 도메인 또는 “접근 요청”을 통한 가입.
- **이벤트:** `org.join.from_domain`, `org.join.automatic`
### 서비스 계정
- **서비스 계정 수명 주기**: 서비스 계정의 생성 및 삭제.
- **이벤트:** `org.service_account.create`, `org.service_account.delete`
- **서비스 계정 토큰**: 토큰 생성, 삭제, 로테이션, 업데이트(이름, 권한, 네트워크 보안 예외) 및 토큰에 페어링된 S3 자격 증명 생성 및 폐기.
- **이벤트:** `org.service_account.token.create`, `org.service_account.token.delete`, `org.service_account.token.rotate`, `org.service_account.token.update`, `org.service_account.token.s3_credential.create`, `org.service_account.token.s3_credential.delete`
### OAuth 앱
- **OAuth 앱 관리** — 조직이 소유한 [OAuth 앱](./oauth#organization-owned-oauth-apps)의 생성, 업데이트(이름, URL, 스코프 또는 토큰 만료), 삭제, 그리고 멤버의 개인 앱을 조직으로 이전하는 작업을 포함합니다. 여기에는 [Token Exchange 앱](./oauth#token-exchange-for-organizations-rfc-8693)도 포함됩니다. 로고 변경 사항은 기록되지 않습니다.
- **이벤트:** `oauth.app.create`, `oauth.app.update`, `oauth.app.delete`, `oauth.app.move`
- **클라이언트 시크릿** — 클라이언트 시크릿의 로테이션(또는 공개 앱에 추가), 제거, 그리고 Hugging Face에 의한 시크릿 만료.
- **이벤트:** `oauth.app.secret.rotate`, `oauth.app.secret.delete`, `oauth.app.secret.expire`
- **토큰 발급** — 조직의 [Token Exchange](./oauth#token-exchange-for-organizations-rfc-8693) 앱을 통해 멤버에게 발급된 토큰.
- **이벤트:** `oauth.token`
### 콘텐츠 및 리소스 관리
- **레포지토리 관리** — 생성, 삭제, 이동, 비활성화/재활성화, 복제 설정, DOI 제거, 리소스 그룹 할당 및 일반 레포지토리 설정(가시성, 게이팅, 토론 등). 또한 LFS 파일 삭제.
- **이벤트:** `repo.create`, `repo.delete`, `repo.move`, `repo.disable`, `repo.removeDisable`, `repo.duplication`, `repo.delete_doi`, `repo.update_resource_group`, `repo.update_settings`, `repo.delete_lfs_file`
- **컬렉션** — 컬렉션 생성 및 삭제.
- **이벤트:** `collection.create`, `collection.delete`
- **리포지토리 보안** — Secrets 및 변수(개별 및 일괄 추가/업데이트/삭제).
- **이벤트(시크릿):** `repo.add_secret`, `repo.update_secret`, `repo.remove_secret`, `repo.add_secrets`, `repo.remove_secrets`
- **이벤트(변수):** `repo.add_variable`, `repo.update_variable`, `repo.remove_variable`, `repo.add_variables`, `repo.remove_variables`
- **Spaces 구성** — 스토리지 티어 변경, 하드웨어(flavor) 업데이트, 수면 시간 조정.
- **이벤트:** `spaces.add_storage`, `spaces.remove_storage`, `spaces.update_hardware`, `spaces.update_sleep_time`
### 리소스 그룹
- **리소스 그룹 관리** — 생성, 삭제 및 설정 변경.
- **이벤트:** `resource_group.create`, `resource_group.delete`, `resource_group.settings`
- **리소스 그룹 멤버** — 사용자 추가 및 제거, 역할 변경.
- **이벤트:** `resource_group.add_users`, `resource_group.remove_users`, `resource_group.change_role`
- **리소스 그룹 초대** — 조직 외부의 사용자를 리소스 그룹으로 초대하고 해당 초대를 취소하는 작업입니다.
- **이벤트:** `resource_group.invite_user`, `resource_group.invite.revoke`
### Jobs and Scheduled Jobs
- **Jobs** — Job 생성(예: Space에서) 및 취소.
- **이벤트:** `jobs.create`, `jobs.cancel`
- **예약된 작업** — 실행 생성, 삭제, 재개, 일시 중지 및 트리거.
- **이벤트:** `scheduled_job.create`, `scheduled_job.delete`, `scheduled_job.resume`, `scheduled_job.suspend`, `scheduled_job.run`
### 빌링 및 클라우드 통합
- **결제 및 고객** — 결제 수단 업데이트, 연결 및 제거; 고객 계정 생성.
- **이벤트:** `billing.update_payment_method`, `billing.create_customer`, `billing.remove_payment_method`
- **클라우드 마켓플레이스** — AWS 및 GCP 마켓플레이스의 링크/링크 해제 및 마켓플레이스 승인.
- **이벤트:** `billing.aws_add`, `billing.aws_remove`, `billing.gcp_add`, `billing.gcp_remove`, `billing.marketplace_approve`
- **구독** — 구독 시작, 갱신, 취소, 재개 및 업데이트(플랜 및 계약 세부 정보 포함).
- **이벤트:** `billing.start_subscription`, `billing.renew_subscription`, `billing.cancel_subscription`, `billing.un_cancel_subscription`, `billing.update_subscription`, `billing.update_subscription_plan`, `billing.update_subscription_contract_details`
## 이벤트 참조
위 목록은 감사 로그 UI 및 내보내기에 표시되는 모든 이벤트 유형을 포함합니다. 이벤트 이름은 `scope.action` 패턴을 따르며, 스코프에는 `org`, `repo`, `collection`, `spaces`, `resource_group`, `jobs`, `scheduled_job`, `oauth`, `billing`가 포함됩니다. 내보내기 작업 자체는 `org.audit_log.export`로 기록되지만, 해당 이벤트는 기본 감사 로그 뷰에 포함되지 않습니다.